 UBIKA WAAP Gateway / On Prem Edition
Schützen Sie Ihre kritischen Anwendungen und APIs mit leistungsstarken, individuell anpassbaren Workflows vor fortschrittlichen Cyberbedrohungen
- Grafische Workflow-Technologie
- Sicherheit erhöhen
- Bösartige Bots erkennen
- False Positives vermeiden
- Bösartige IP-Adressen blockieren
- Dashboards individuell anpassen
Was können Sie mit UBIKA WAAP Gateway / On Prem Edition tun?
01 Grafische Workflow-Technologie
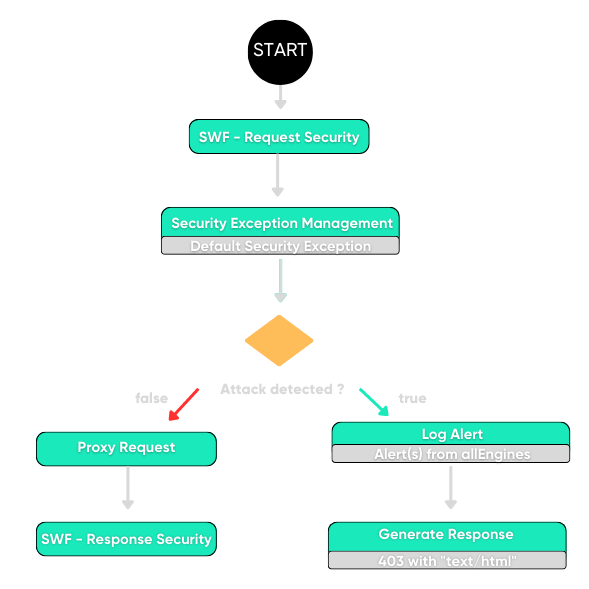
Sicherheitsrichtlinien mit unserer grafischen Workflow-Technologie erstellen
UBIKA WAAP Gateway / On Prem Edition bietet eine intelligente grafische Management-Oberfläche, mit der sich die Verarbeitung und der Datenverkehr visualisieren lassen. Kombinieren Sie mehrere Security Engines innerhalb eines Workflows, um eine präzise Erkennung bei gleichzeitig geringerer False-Positive-Rate zu erreichen. Zudem können Sie mit nur einem Klick die gesamte Sicherheitsrichtlinie oder einzelne Teile davon vom Blocking- in den Logging-Modus umschalten.
02 Sicherheit erhöhen
API-Sicherheit erhöhen mit zusätzlichen Security Engines
Die Lösung ermöglicht die Validierung von JSON-/XML-Strukturen mithilfe von Schemas und von Pfaden durch OpenAPI-Validierung. Darüber hinaus können mit dem optional verfügbaren Advanced Package zusätzliche Security Engines innerhalb des Workflows aktiviert werden, um die Sicherheit Ihrer API zu erhöhen und den Schutz auf individuelle Anwendungen sowie Machine-to-Machine-Kommunikation auszuweiten. Das Advanced Package ermöglicht es Unternehmen und öffentlichen Einrichtungen, die Agilität API-basierter Entwicklung zu erhalten und gleichzeitig Sicherheit und Compliance zu gewährleisten.
03 False Positives vermeiden
Bösartige Bots erkennen und abwehren, um legitimen Traffic sicherzustellen
Menschenähnliche bösartige Bots sind schwer zu erkennen und für einen großen Teil der Angriffe auf Webanwendungen verantwortlich. Die Bot-Mitigation prüft intelligent, ob eine Traffic-Anfrage von einem Menschen oder einer Maschine stammt, und kontrolliert sie anschließend mithilfe einer Challenge-basierten Schutztechnik.
04 IP Reputation berücksichtigen
False Positives vermeiden dank erweiterter automatischer Auflösung
Je präziser ein Sicherheitsmodell einen Angriff erkennt, desto geringer ist die Anzahl der False Positives. Bei der Erstellung einer Ausnahme ist nicht nur die Geschwindigkeit entscheidend, sondern ebenso die Genauigkeit. Die automatische Auflösungsfunktion erstellt automatisch präzise Ausnahmen in den Security-Exception-Profilen und ermöglicht die gleichzeitige Bearbeitung von einzelnen bis hin zu mehreren hundert Logs.
05 IP Reputation berücksichtigen
IP Reputation berücksichtigen, ebenso wie das Nutzerverhalten und kontextspezifische Szenarien.
Die Lösung nutzt die Echtzeit-Threat-Intelligence-Datenbank von Webroot, um Kunden vor Bedrohungen durch IP-Adressen zu schützen. Sie unterstützt sowohl Blocklisten (Deny Lists) als auch Allow-Lists. Darüber hinaus kann sie mit OpenAPI-Dateien arbeiten und deren Vorgaben auf den Traffic anwenden. Zusätzlich verwendet die Lösung ein Scoring-Modell, das einen Risikoscore erhöht. Überschreitet dieser den definierten Schwellenwert, wird die Anfrage blockiert und umgeleitet.
06 Dashboards individuell anpassen
Dashboards vordefinieren und individuell anpassen für erweitertes Monitoring und Reporting.
UBIKA WAAP Gateway / On Prem Edition überwacht Nutzeraktivitäten im jeweiligen Kontext, um Angriffe auf die Anwendungslogik zu verhindern, und blockiert ungewöhnliches Verhalten. Die Berichte kombinieren Executive-, Management- und technische Ansichten, unterstützen individuell anpassbare Vorlagen und zeigen die Entwicklung (Diff) im Zeitverlauf. Sie sind in vier verschiedenen Formaten (PDF, XML, CSV und MHT) sowie in mehreren Sprachen verfügbar.
UBIKA WAAP Gateway Advanced Package
Unsere maßgeschneiderten Sicherheitsmodule bieten Ihrem Unternehmen ein Höchstmaß an Schutz und schaffen Vertrauen in Ihren Betrieb. Entscheiden Sie sich für das UBIKA WAAP Gateway Advanced Package für einen umfassenden und individuell abgestimmten Schutz Ihrer Anwendungen.
Allowlisting – OpenAPI 3
Sorgen Sie sich um die Sicherheit Ihrer APIs? Möchten Sie Ihre API-Sicherheitsrichtlinien einfach umsetzen? Möchten Sie Ihr Unternehmen vor den häufigsten API-Angriffen schützen?
- API-Sicherheit erhöhen.
- Security-Allowlist anwenden.
- Zusammenarbeit zwischen Ihren Entwicklungsteams verbessern.
- Einfache, menschenlesbare Erstellung: Mit OpenAPI 3 können Sie API-Endpunkte, Parameter und Antworten in einem maschinenlesbaren Format definieren, das sich leicht in eine für Menschen lesbare Darstellung umwandeln lässt.
Sicherheit von WebSocket-Traffic
Die Absicherung von WebSockets ist unerlässlich, um sich vor Bedrohungen wie Cross-Site Scripting (XSS), Injection-Angriffen und Datenschutzverletzungen zu schützen.
- WebSocket-Traffic absichern.
- WebSocket-Nachrichten vollständig blockieren.
API-Verschlüsselung
Das API-Encryption-Modul stärkt den Integritätsschutz der von Kunden betriebenen und genutzten APIs. Die Funktion ist direkt in UBIKA WAAP Gateway integriert und verwendet dieselbe Workflow-Konfiguration.
- Erweiterte Filterung von XML- und JSON-APIs.
- JSON Web Token zur Integration branchenüblicher API-Authentifizierungsstandards (OAuth, OpenID Connect).
- Validierung von JSON-/XML-Schemas.
- Verschleierung, Filterung und Verarbeitung von JSON-/XML-Daten.
- XML-Verschlüsselung, Signaturen und XSLT.
-
20+
Jahre Erfahrung
-
100%
skalierbar und automatisiert
-
600+
Kunden vertrauen unseren Lösungen
Von mehr als 600 Kunden eingesetzt
Unsere Kunden haben uns 2022 als „Strong Performer“ für Lösungen zum Schutz von Webanwendungen und APIs bewertet.
Die Herausforderungen klassischer Web Application Firewalls (WAFs)

False Positives reduzieren
Die meisten WAFs bieten keine einfache Möglichkeit zur Verwaltung von False Positives, was zu hohen administrativen Kosten führt.

Zero-Day-Angriffe blockieren
Angriffe aus den OWASP Top 10, Zero-Day-Angriffe und Bedrohungen der API-Sicherheit stellen weiterhin erhebliche Risiken für Webanwendungen dar.

Schwachstellen in Produktion beheben
Die Behebung einer kritischen Schwachstelle kann mehr als einen Monat dauern. Ein Update der Anwendung kann unerwünschte Nebeneffekte verursachen und den Geschäftsbetrieb beeinträchtigen.
Was zeichnet uns aus?

Robuste Sicherheit
Nutzen Sie mehrere Security Engines, die auf mehr als 20 Jahren Erfahrung in der Anwendungssicherheit basieren.
Für Organisationen, die der NIS2-Richtlinie unterliegen, gehört der Schutz von Webanwendungen und APIs zu den erwarteten Sicherheitsmaßnahmen.

Benutzerfreundlichkeit
Profitieren Sie von unserer einzigartigen Workflow-Visualisierung, die sich selbst an außergewöhnliche und spezifische Sicherheitsszenarien anpassen lässt.

Partnerschaft mit YesWeHack
Entdecken Sie neue Schwachstellen über die YesWeHack-Plattform und wenden Sie mit unserer Lösung einen virtuellen Patch an – bis zu 360-mal schnellere Behebung.
Entdecken Sie unsere ergänzenden Services
Unser Expertenteam bietet Ihnen maßgeschneiderte Services.
- Expertise
- Services on Demand
- Managed Services
- Schulung und Zertifizierung